错误码14003
错误截图
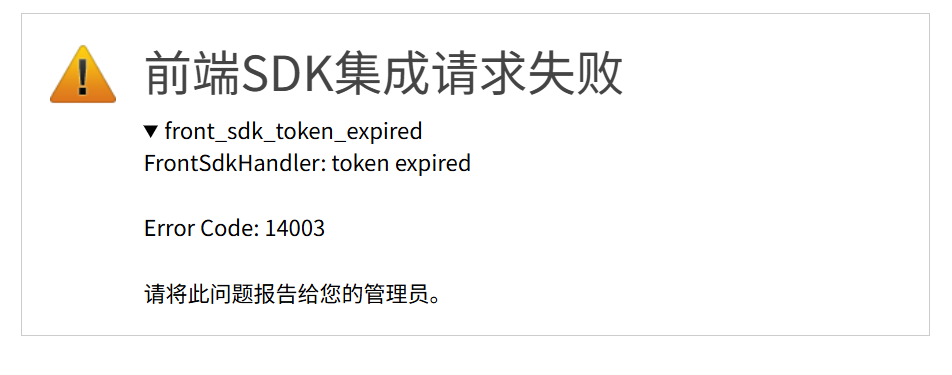
错误描述
token 已过期。前端 SDK 集成模式下,token 是用于单次请求的一次性凭证,采用 JWT 格式并包含过期时间(exp)。文档中台验签时发现 token 已超过有效期,即返回此错误。建议将有效期设置为 10 分钟,生成后尽快交给 JSSDK 使用。
解决方案
检查 token 有效期设置
token 为一次性凭证,有效期不宜过长。参考 签名 中的示例,建议设置为 10 分钟。
确认服务端时间同步
业务系统服务器和 Filez 文档中台的服务器需要做时间同步(NTP)。如果两端时钟偏差较大,可能导致 token 在生成时看似有效、到达文档中台时已过期。
避免缓存 token
token 应由业务系统服务端在每次打开文档时实时生成,不应缓存在前端或客户端中重复使用。前端获取初始化配置后应立刻调用 JSSDK 加载文档,不要长时间持有 token 后再使用。
排查 token 生成到使用的耗时
如果业务链路较长(如经过多层代理或异步处理),请确认从 token 生成到 JSSDK 发起请求的总耗时未超过 token 的有效期。