错误码14002
错误截图
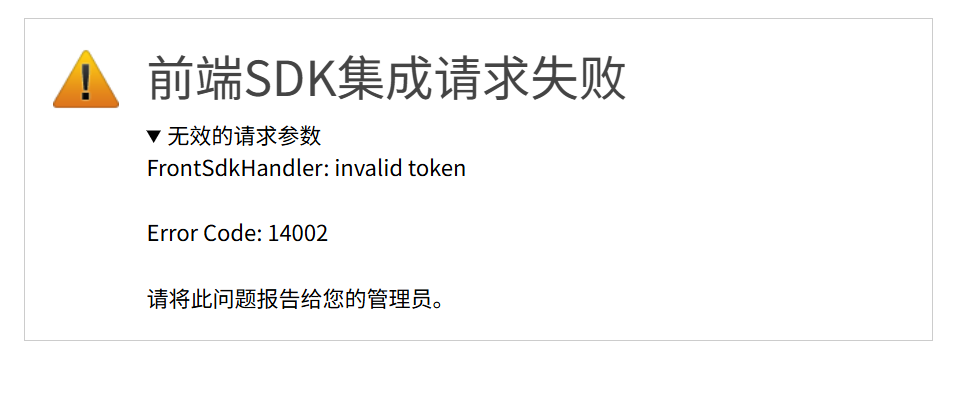
错误描述
无效的 token。token 使用 HS256 算法的 JWT 格式,文档中台使用应用配置的集成加密密钥(secret)进行验签,验证失败(非过期原因)时返回此错误。
解决方案
确认 secret 一致
业务系统服务端签名 token 时使用的 secret,必须与管理控制台中该应用配置的集成加密密钥完全一致。secret 不匹配是最常见的原因。注意密钥前后不能有多余的空格或换行符,并确认使用的是前端 SDK 集成的密钥,而非其他集成方式的密钥。
确认签名算法和生成方式正确
token 必须使用 HS256 算法签名。请对照 签名 中的示例,检查签名库、算法选择和生成流程是否正确。
确认 token 格式正确
token 应为完整的 JWT 字符串(header、payload、signature 三部分以 . 分隔),不要在 token 前后添加额外的引号或编码,并确认 token 未被截断或损坏。